

Security Awareness Training: il fattore umano nella cybersecurity
Security Awareness Training: perché la consapevolezza del personale è fondamentale per la cybersecurity aziendale
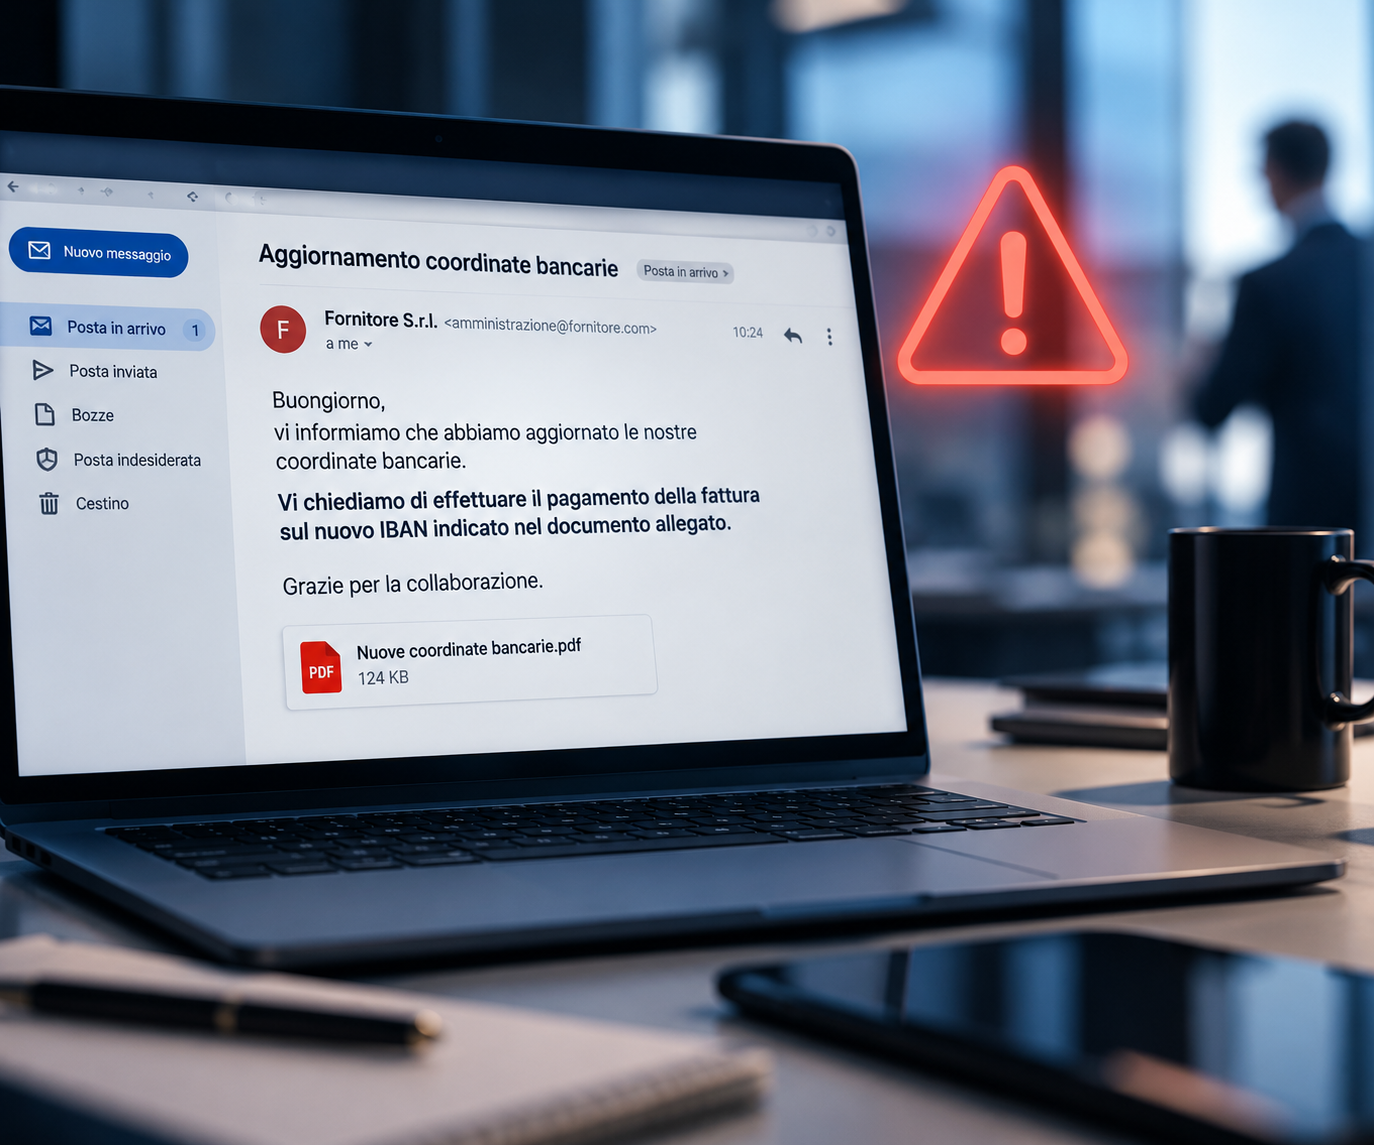
La sicurezza informatica di un'azienda non dipende esclusivamente dall'efficacia delle tecnologie adottate. Firewall, sistemi di protezione degli endpoint, controllo degli accessi e strumenti di monitoraggio sono componenti essenziali, ma non eliminano completamente i rischi legati ai comportamenti degli utenti.
Un messaggio di phishing particolarmente credibile, un allegato aperto senza le necessarie verifiche o la condivisione involontaria di informazioni riservate possono compromettere anche un'infrastruttura IT adeguatamente protetta.
Per questo la 𝗦𝗲𝗰𝘂𝗿𝗶𝘁𝘆 𝗔𝘄𝗮𝗿𝗲𝗻𝗲𝘀𝘀 𝗧𝗿𝗮𝗶𝗻𝗶𝗻𝗴, ovvero la formazione finalizzata a sviluppare la consapevolezza dei rischi informatici, rappresenta una componente importante della strategia di cybersecurity aziendale.
𝗜𝗟 𝗙𝗔𝗧𝗧𝗢𝗥𝗘 𝗨𝗠𝗔𝗡𝗢 𝗡𝗘𝗟𝗟𝗔 𝗦𝗜𝗖𝗨𝗥𝗘𝗭𝗭𝗔 𝗜𝗡𝗙𝗢𝗥𝗠𝗔𝗧𝗜𝗖𝗔
Gli attacchi informatici non sfruttano soltanto vulnerabilità tecnologiche. Molte tecniche di attacco cercano di indurre le persone a compiere azioni che possono compromettere la sicurezza dei sistemi e delle informazioni aziendali.
Il phishing è uno degli esempi più diffusi: comunicazioni apparentemente provenienti da fornitori, colleghi, istituti bancari o servizi utilizzati quotidianamente possono contenere collegamenti fraudolenti, richieste di credenziali o allegati dannosi.
L'evoluzione delle tecniche di social engineering rende inoltre sempre più difficile riconoscere immediatamente un tentativo di frode.
La protezione dell'azienda richiede quindi un approccio che affianchi alle misure tecnologiche 𝗹𝗮 𝗰𝗮𝗽𝗮𝗰𝗶𝘁𝗮̀ 𝗱𝗲𝗴𝗹𝗶 𝘂𝘁𝗲𝗻𝘁𝗶 𝗱𝗶 𝗶𝗱𝗲𝗻𝘁𝗶𝗳𝗶𝗰𝗮𝗿𝗲 𝘀𝗶𝘁𝘂𝗮𝘇𝗶𝗼𝗻𝗶 𝘀𝗼𝘀𝗽𝗲𝘁𝘁𝗲 𝗲 𝗮𝗱𝗼𝘁𝘁𝗮𝗿𝗲 𝗰𝗼𝗺𝗽𝗼𝗿𝘁𝗮𝗺𝗲𝗻𝘁𝗶 𝗰𝗼𝗿𝗿𝗲𝘁𝘁𝗶.
𝗦𝗘𝗖𝗨𝗥𝗜𝗧𝗬 𝗔𝗪𝗔𝗥𝗘𝗡𝗘𝗦𝗦 𝗧𝗥𝗔𝗜𝗡𝗜𝗡𝗚: 𝗗𝗔𝗟𝗟𝗔 𝗙𝗢𝗥𝗠𝗔𝗭𝗜𝗢𝗡𝗘 𝗢𝗖𝗖𝗔𝗦𝗜𝗢𝗡𝗔𝗟𝗘 𝗔 𝗨𝗡 𝗣𝗥𝗢𝗖𝗘𝗦𝗦𝗢 𝗖𝗢𝗡𝗧𝗜𝗡𝗨𝗢
Organizzare un corso sulla sicurezza informatica è utile, ma non è sufficiente per garantire che le conoscenze acquisite vengano mantenute e applicate nel tempo.
Un programma strutturato di Security Awareness Training permette di sviluppare un percorso continuativo, basato su attività formative, verifiche periodiche e analisi dei risultati.
Le principali attività comprendono:
- 𝗦𝗶𝗺𝘂𝗹𝗮𝘇𝗶𝗼𝗻𝗶 𝗱𝗶 𝗽𝗵𝗶𝘀𝗵𝗶𝗻𝗴: campagne controllate che riproducono scenari realistici per verificare la capacità degli utenti di riconoscere comunicazioni sospette.
- 𝗙𝗼𝗿𝗺𝗮𝘇𝗶𝗼𝗻𝗲 𝗺𝗶𝗿𝗮𝘁𝗮: contenuti dedicati ai principali rischi informatici, adattabili alle esigenze e al livello di preparazione del personale.
- 𝗧𝗲𝘀𝘁 𝗲 𝘃𝗲𝗿𝗶𝗳𝗶𝗰𝗵𝗲: strumenti per valutare l'apprendimento e individuare gli argomenti che richiedono ulteriori approfondimenti.
- 𝗠𝗼𝗻𝗶𝘁𝗼𝗿𝗮𝗴𝗴𝗶𝗼 𝗱𝗲𝗶 𝗿𝗶𝘀𝘂𝗹𝘁𝗮𝘁𝗶: analisi dell'andamento delle attività e dell'evoluzione del livello di consapevolezza nel tempo.
L'obiettivo non è semplicemente verificare quanti dipendenti riconoscano un'e-mail fraudolenta, ma 𝗶𝗻𝗱𝗶𝘃𝗶𝗱𝘂𝗮𝗿𝗲 𝗹𝗲 𝗮𝗿𝗲𝗲 𝗱𝗶 𝗿𝗶𝘀𝗰𝗵𝗶𝗼 𝗲 𝗶𝗻𝘁𝗲𝗿𝘃𝗲𝗻𝗶𝗿𝗲 𝗰𝗼𝗻 𝗮𝘁𝘁𝗶𝘃𝗶𝘁𝗮̀ 𝗳𝗼𝗿𝗺𝗮𝘁𝗶𝘃𝗲 𝘀𝗽𝗲𝗰𝗶𝗳𝗶𝗰𝗵𝗲.
𝗦𝗘𝗖𝗨𝗥𝗜𝗧𝗬 𝗔𝗪𝗔𝗥𝗘𝗡𝗘𝗦𝗦, 𝗡𝗜𝗦𝟮 𝗘 𝗚𝗗𝗣𝗥: 𝗜𝗟 𝗥𝗨𝗢𝗟𝗢 𝗗𝗘𝗟𝗟𝗔 𝗙𝗢𝗥𝗠𝗔𝗭𝗜𝗢𝗡𝗘
La preparazione del personale assume rilevanza anche nel contesto degli obblighi normativi relativi alla sicurezza informatica e alla protezione dei dati.
La direttiva NIS2 include la formazione in materia di cybersecurity e le pratiche di igiene informatica tra gli elementi delle misure di gestione dei rischi, secondo gli obblighi applicabili alle organizzazioni interessate.
Anche il GDPR richiede misure tecniche e organizzative adeguate alla protezione dei dati personali. In questo contesto, la sensibilizzazione e la formazione delle persone autorizzate al trattamento possono contribuire all'efficacia delle misure adottate.
La formazione non deve quindi essere considerata un'attività isolata, ma parte di un sistema più ampio di gestione della sicurezza, che comprende procedure, responsabilità, controlli tecnici e verifiche periodiche.
𝗙𝗢𝗥𝗧𝗜𝗦𝗔𝗧: 𝗦𝗜𝗠𝗨𝗟𝗔𝗭𝗜𝗢𝗡𝗜 𝗗𝗜 𝗣𝗛𝗜𝗦𝗛𝗜𝗡𝗚 𝗘 𝗙𝗢𝗥𝗠𝗔𝗭𝗜𝗢𝗡𝗘 𝗦𝗨𝗟𝗟𝗔 𝗖𝗬𝗕𝗘𝗥𝗦𝗘𝗖𝗨𝗥𝗜𝗧𝗬
Per gestire queste attività in modo strutturato, SYSDAT.IT propone 𝗙𝗼𝗿𝘁𝗶𝗦𝗔𝗧 (Fortinet Security Awareness and Training), una piattaforma dedicata alla formazione e alla sensibilizzazione del personale sui rischi informatici.
L'approccio è quello di un ciclo continuativo: 𝗶𝗱𝗲𝗻𝘁𝗶𝗳𝗶𝗰𝗮𝗿𝗲 𝗶 𝗿𝗶𝘀𝗰𝗵𝗶, 𝗺𝗶𝘀𝘂𝗿𝗮𝗿𝗲 𝗹𝗮 𝗽𝗿𝗲𝗽𝗮𝗿𝗮𝘇𝗶𝗼𝗻𝗲 𝗱𝗲𝗴𝗹𝗶 𝘂𝘁𝗲𝗻𝘁𝗶 𝗲 𝗶𝗻𝘁𝗲𝗿𝘃𝗲𝗻𝗶𝗿𝗲 𝗽𝗲𝗿 𝗿𝗶𝗱𝘂𝗿𝗿𝗲 𝗹𝗲 𝘃𝘂𝗹𝗻𝗲𝗿𝗮𝗯𝗶𝗹𝗶𝘁𝗮̀ 𝗹𝗲𝗴𝗮𝘁𝗲 𝗮𝗹 𝗳𝗮𝘁𝘁𝗼𝗿𝗲 𝘂𝗺𝗮𝗻𝗼.
𝗜𝗡𝗧𝗘𝗚𝗥𝗔𝗥𝗘 𝗟𝗔 𝗦𝗘𝗖𝗨𝗥𝗜𝗧𝗬 𝗔𝗪𝗔𝗥𝗘𝗡𝗘𝗦𝗦 𝗡𝗘𝗟𝗟𝗔 𝗦𝗧𝗥𝗔𝗧𝗘𝗚𝗜𝗔 𝗗𝗜 𝗖𝗬𝗕𝗘𝗥𝗦𝗘𝗖𝗨𝗥𝗜𝗧𝗬 𝗔𝗭𝗜𝗘𝗡𝗗𝗔𝗟𝗘
Un programma efficace di sensibilizzazione deve essere coerente con le caratteristiche dell'organizzazione, con le tecnologie utilizzate e con i rischi effettivamente presenti.
Per questo è importante definire obiettivi, destinatari, frequenza delle attività e criteri di valutazione, evitando di limitare la formazione a un adempimento periodico.
Le simulazioni e i risultati raccolti possono fornire indicazioni utili per aggiornare i contenuti formativi e rafforzare progressivamente la capacità dell'organizzazione di riconoscere e gestire le minacce.
𝗟𝗮 𝗦𝗲𝗰𝘂𝗿𝗶𝘁𝘆 𝗔𝘄𝗮𝗿𝗲𝗻𝗲𝘀𝘀 𝗧𝗿𝗮𝗶𝗻𝗶𝗻𝗴 𝗻𝗼𝗻 𝘀𝗼𝘀𝘁𝗶𝘁𝘂𝗶𝘀𝗰𝗲 𝗹𝗲 𝗺𝗶𝘀𝘂𝗿𝗲 𝘁𝗲𝗰𝗻𝗶𝗰𝗵𝗲 𝗱𝗶 𝗰𝘆𝗯𝗲𝗿𝘀𝗲𝗰𝘂𝗿𝗶𝘁𝘆, 𝗺𝗮 𝗹𝗲 𝗰𝗼𝗺𝗽𝗹𝗲𝘁𝗮, contribuendo a ridurre il rischio associato agli errori e ai comportamenti inconsapevoli.
𝗦𝗖𝗢𝗣𝗥𝗜 𝗖𝗢𝗠𝗘 𝗜𝗡𝗧𝗘𝗚𝗥𝗔𝗥𝗘 𝗙𝗢𝗥𝗧𝗜𝗦𝗔𝗧 𝗡𝗘𝗟𝗟𝗔 𝗧𝗨𝗔 𝗔𝗭𝗜𝗘𝗡𝗗𝗔
SYSDAT.IT supporta le aziende nella valutazione e nell'integrazione di soluzioni di cybersecurity e Security Awareness all'interno della propria infrastruttura IT.
Per approfondire le funzionalità della soluzione e valutare come integrarla nel proprio ambiente aziendale, consulta la pagina dedicata.
𝗦𝗰𝗼𝗽𝗿𝗶 𝗰𝗼𝗺𝗲 𝗶𝗻𝘁𝗲𝗴𝗿𝗮𝗿𝗲 𝗹𝗮 𝘀𝗼𝗹𝘂𝘇𝗶𝗼𝗻𝗲 𝗻𝗲𝗹𝗹𝗮 𝘁𝘂𝗮 𝗿𝗲𝗮𝗹𝘁𝗮̀ 𝗮𝘇𝗶𝗲𝗻𝗱𝗮𝗹𝗲